弱电工程预算·设计·施工·运维一站式服务

服务热线
13911636261
13911636261
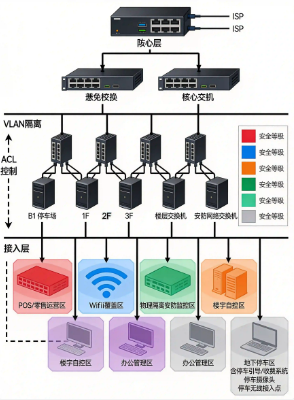
按照等级保护二级/三级要求,为政务内网构建「区域隔离 + 边界防护 + 集中审计」三位一体的安全边界,补齐访问控制与日志留存短板。
按照等级保护二级/三级要求,为政务内网构建「区域隔离 + 边界防护 + 集中审计」三位一体的安全边界,补齐访问控制与日志留存短板。
政务内网承载着审批、公文流转、人口库等核心业务,一旦发生横向渗透影响面极大。多数单位已完成基础组网,但区域之间缺少有效隔离,外联出口缺乏统一审计。
1)区域划分:将网络划分为核心业务区、办公终端区、外联服务区、安全运维区,区间通过防火墙做策略管控,默认拒绝。
2)边界防护:出口部署下一代防火墙与入侵防御,开启应用识别、URL 过滤、病毒查杀联动。
3)集中审计:部署日志审计与堡垒机,对运维操作全程记录,日志留存不少于 6 个月,满足等保要求。
4)终端准入:办公区启用网络准入控制,未安装杀毒软件或未打补丁的终端自动隔离到修复区。